
راهانداز اسرائیلی رفتارها را رهگیری میکند تا بوتهای هکر را شکست دهد
با برنده شدن در مسابقهی دانشگاه تلآویو، بوتزدای کمپانی امنیت سایبری با خرابکاران خودکار میجنگد تا آمار امن بماند و اخبار واقعی نشر بیابد.
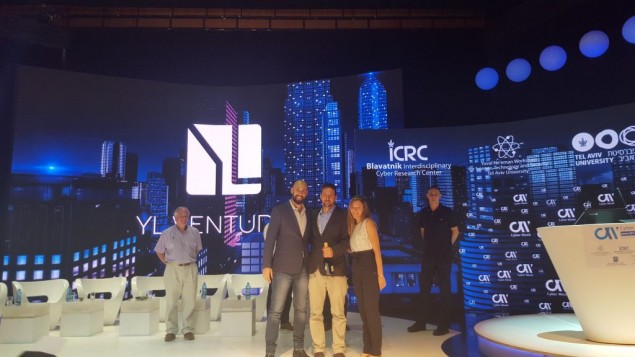
با برنده شدن در مسابقهی دانشگاه تلآویو، بوتزدای کمپانی امنیت سایبری با خرابکاران خودکار میجنگد تا آمار امن بماند و اخبار واقعی نشر بیابد.
شاید تصور کنید که هکرها شبیه آدمهایی هستند که نشستهاند پای کامپیوتر، اما در واقع کار به دست نرمافزارهای سفارشی کاربردی، یا بوتها انجام میشود. هککردن با بوتها براه میافتد که به جان غنیمتهایی که از اطلاعات حسابها به سرقت بردهاند، میافتند، برای مثال، و صفحههای ورود وبسایتها را بمباران پسوردی میکنند تا یکی بگیرد.
بوتزدایی، یک راهانداز فناوری اسرائیلی است که الگوهای رفتاری آدمی را تحلیل میکند تا با استفاده از این دانش، بوت را از آدم تمایز دهد و ساختگیها را کنار بزند.
اران مگریل، نایب رئیس بخش عملیات و تولید گفت «ما میگوییم کار ما، مثل آنهای دیگر، این نیست که حفاظها را محکمتر کنیم و بنشینیم که خلافکارها را گیر بیندازیم». «ما به دنبال امتیاز آماری هستیم که تقلیدش دشوار است، و تقلیدگر گیر میافتد».
ماه گذشته در مسابقات طوفان سایبری ۲۰۱۷ دانشگاه تلآویو، این شرکت برندهی جایگاه اول شد. همچنین در مسابقات نوآورترین کمپانیهای اسرائیل از سوی مجلهی فست کمپانی ۲۰۱۷ مقام اول را به دست آورد. محصولات این کمپانی از بیومتریهای رفتاری استفاده میکند مانند این که کلیدهای تخته کلید را چقدر نگه میدارند، ماوس چگونه حرکت میکند و یا یک ابزار را چطور در دست نگه میدارند تا مطمئن شوند که آدم است یا بوت.
مگریل گفت «آیا میدانید اگر ابزار را در یک زاویهی خاص نگه داشته باشید و با انگشت روی ابزار موبایل بزنید، این زاویه چگونه تغییر میکند؟» «این گونه دادهها، بسیار ریز و حساساند، که حتی اگر شما موبایل خود را روی میز بگذارید، همچنان اطلاعاتی دربارهی اکس و وای و ضد از دستگاه شما منتقل میشود و حتی تمام مدت با امواج بسیار کوچکی که در اتاق در حرکت باشد، تغییر میکند».
قدرت تخلف خودکار
در انواع خلافهای آنلاین، بوتها ابزار محبوب هستند، و ممکن است برای کمپانیها میلیونها دلار هزینه بار بیاوردند و افکار عمومی را در موارد حساس عوض کنند.
اطلاعات حسابهای کاربری که در عملیات بزرگ به سرقت میرود، در اینترنت سیاه خرید و فروش میشود و برای تصرف کنترل حسابهایی که از اعتبار مشابه استفاده میکنند، بکار میرود. این حسابها به شیوههای گوناگونی برای دریافت پول، مورد سوء استفاده قرار میگیرد، از جمله خرید محصولات با اطلاعات پرداختی که از قبل ذخیره (سیو) شده و یا سرقت گیفتکارتهای ذخیره شده (سیو شده) و یا ایر مایلز.
در یک مورد، یک بوت اقدام به ثبت حسابی تازه با یک فروشندهی آنلاین کرده بود. ایمیلهای گوناگونی را وارد میکرد تا ببیند کدام یک قبلا ثبت شدهاند و آماری از ثبت شدهها را جمعآوری کند. سپس پسوردهای معمولی و رایج را در هر کدام وارد کرد تا هر کدام که خورد، از حساباش استفاده کند.
مگریل گفت با نرخ معمول موفقیت، یک هکر با یک میلیون اعتبار (اطلاعات ایمیل و پسورد) میتواند حدود ۲۰هزار حساب را تصرف کند. «این آن قدرتی است که خلافکارها از اقدام خودکارها به دست میآورند». «اگر از خودکارها استفاده کنند میتوانند به عملیات عظیم دست بزنند».
دیگر روشهای مرسوم شامل سرقت متن و تخلفات تبلیغاتی میشود. سرقت به این معنی است که یک وبسایت از بوتها برای زیر نظر گرفتن تغییر قیمتها و حراجهای رقبا استفاده میکند تا امتیازهای رقباتی ناعادلانه به دست آورد، و یا متنهایی نظیر متن قیمت شرکتهای هواپیمایی و صندلی خالی را کپی میکند تا بلیطها را در محلی دیگر به فروش برساند، که به این ترتیب ترافیک را از وبسایت فروشندهی اصلی منحرف میکند.
تخلفهای مربوط به تبلیغات آنلاین به شکلهای گوناگون صورت میگیرد، از جمله، راندن ترافیک به سوی وبسایتها، از سوی بوتها – تبیلغاتچیها برای تبلیغاتی پول میدهند که دیده نمیشود یا از سوی اشخاص واقعی کلیک نمیشود. برخی از بوتها بازیها و برنامههایی را پیاده و نصب میکنند که تبلیغاتچیها هزینهی پلاتفرماش را پرداختهاند. چنین شیوههایی سالانه بیلیونها دلار هزینه روی دست بازار میگذارد.
مگریل گفت این پول به جیب هکرها میرود و هکرها روز به روز زرنگتر و بغرنجتر میشوند.
متن کامل را در لینک زیر مطالعه کنید
http://www.timesofisrael.com/israeli-startup-tracks-behavior-to-outsmart-hacker-bots/