
گفته میشود در کشف هک ایمنی سایبری روسیه به اطلاعات محرمانهی ایالات متحده، اسرائیل دست داشته است
مقامات اسرائیلی به همتاهای آمریکایی خود در مورد استفادهی نرمافزارهای ضد ویروس هکرهای روسی که برای دستبرد به اطلاعات محرمانه استفاده میشد هشدار داده بودند.
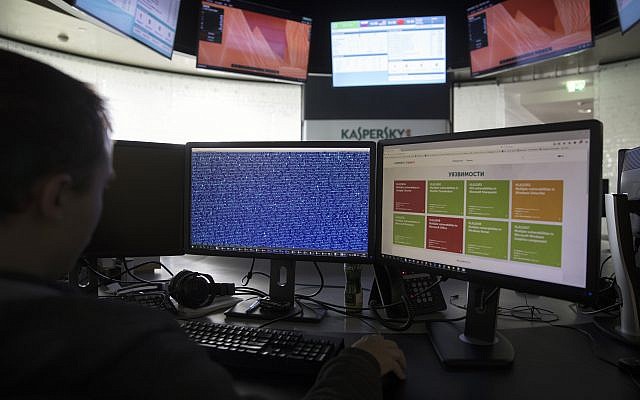
پس از آن که اسرائیل سیستم را هک کرد و رد پای کرملین را یافت، نرمافزار کسپرسکی را کامیپوترهای دولت پاک کردند.
بنا به گزارش رسانههای ایالات متحده روز چهارشنبه، مقامات اطلاعاتی اسرائيل در تصمیم ایالات متحده به حذف تمام نرمافزارهای لابراتوار کاسپرسکی از سرویسدهندههای دولت مؤثر بودهاند؛ مقامات اسرائیلی به همتاهای آمریکایی خود در مورد استفادهی نرمافزارهای ضد ویروس هکرهای روسی که برای دستبرد به اطلاعات محرمانه استفاده میشد هشدار داده بودند.
بنا به گزارشی در نیویورک تایمز که برای اولین بار از ماجرا خبر داد، در یک عملیات دو ساله، آژانسهای اطلاعاتی اسرائیل شبکههای کاسپرسکی را هک کردند و کشف کردند این نرمافزار که مورد استفادهی ۴۰۰ میلیون نفر در سراسر جهان است، از سوی هکرهای روسی دستکاری شده و برای کشف اسمرمزهای برنامههای اطلاعاتی ایالات متحده به کار رفته است.
بنا به گزارش این روزنامه، منابعی که در جریان ماجرا قرار گرفتند گفتند اسرائیلیها به آژانس امنیت ملی ایالات متحده «اسناد معتبری» از فعالیت کرملین ارائه دادند که طی عملیات دو ساله که از ۲۰۱۴ شروع شد، به دست آمده بود. در میان اطلاعاتی که ظاهرا اسرائیلیها در جریان هک کاسپرسکی به دست آورده بودند، پسوردها، اسکرینشاتها، ایمیلها، و مدارک جای داشته است.
ماه گذشته، پس از دریافت گزارش اسرائیل، وزارت امنیت داخلی ایالات متحده ادارات دولتی را از استفادهی هرگونه نرمافزار تولید کاسپرسکی منع کرد و دستور جمعآوری این محصولات در ظرف ۹۰ روز را صادر کرد.
کاسپرسکی که در ماه ژوئن یک مرکز پژوهش و تولید در اورشلیم گشود، هرگونه اطلاعی از استفادهی هکرهای روسی از این نرمافزار را انکار میکند.
این کمپانی چند ملیتی در بیانیهای که روز سهشنبه منتشر کرد گفت «لابراتوار کاسپرسکی هرگز به هیچ دولتی در جهان در اقدام مبنی به جاسوسی سایبری کمک نکرده و نخواهد کرد».
یوجین کاسپرسکی، مدیراجرای کمپانی نرمافزار، مهندس ریاضی است و در مدارس تحت حمایت کگب شرکت داشته و زمانی نیز در وزارت دفاع روسیه شاغل بوده است. منتقدان وی میگویند امکان ندارد کمپانی وی در روسیه، که اقتصاد آن تحت کنترل کمپانیهای متعلق به دولت است و قدرت آژانسهای جاسوسی تحت حکومت پرزیدنت ولادیمیر پوتین گسترش یافته، از استقلال عمل برخوردار باشد.
بنا به گزارش نیویورک تایمز، در زمانی که دیاچاس به تازگی دستورالعملهای سیزدهگانهی سپتامبر را علیه محصولات کاسپرسکی منتشر کرده بود، مقامات اطلاعاتی مدتها بود که نگران چگونگی عملکرد نرمافزارها و پیوند احتمالی میان لابراتوار کاسپرسکی و مقامات مسکو بودند.
در ۲۰۱۵ کاسپرسکی به هک سیستم خود از سوی اسرائيل پی برد، و سپس در ژوئن آن سال گزارشی عمومی منتشر کرد اما به طور مشخص به اسرائیل اشاره ننمود.
در میان علائم اشارهی پژوهشگران کاسپرسکی به اسرائیل، این بود که این هک شبیه حملهای پیش از آن که به نام دوکو شناخته میشود، داشته، که آن را به همان کشوری نسبت میدادند که مسؤول حملهی سایبرویپون استوخنت بود، یک ویروس مشترک ایالات متحده و اسرائيل که در ۲۰۱۰ برای حمله به سایت هستهای نطنز ایران استفاده شد و ۲۰ درصد سانتریفیوز اورانیوم غنیسازی شده را از میان برد.
کاسپرسکی همچنین اشاره کرد که هک سیستمهای کمپانی، که به آن نام دوگو ۲.۰ داده است، علیه دیگر مواردی استفاده شده که مورد توجه اسرائیل قرار دارد، از جمله هتلها و سالنهای کنفرانس که اعضای شورای امنیت سازمان ملل در بارهی قرارداد هستهای ایران جلسههای محرمانه برگزار کردهاند که اسرائیل در آنها حضور نداشته است. از آن جایی که برخی از این هدفها، در ایالات متحده بوده، پژوهشگران بر این نظر بودند که عملیات تنها از سوی اسرائیل و بدون همکاری آمریکاییها صورت گرفته است.
این گفتگوها در نهایت به قرارداد ۲۰۱۵ برجام منتهی شد، که از سوی شش قدرت جهان و به منظور تحدید برنامهی تسلیحات هستهای ایران امضا شد و به مورد مخالفت شدید اسرائیل بود.
نیویورک تایمز نوشته است که معلوم نیست یوجین کاسپرسکی در عملیات هک از سوی کرملین شرکت داشته باشد، و یا کارکناناش با کرملین همکاری کرده باشند. امکان این هست که آژانس اطلاعاتی روسیه بدون اطلاع کارکنان ارشد این کمپانی، در آن نفوذ کرده باشد.
متن کامل را در لینک زیر مطالعه کنید
https://www.timesofisrael.com/israel-discovered-russia-using-global-cybersecurity-tech-to-hack-us-intel/